
Quellenprüfung: 18. September 2026. Tenant-Validierung ausstehend.
Werkzeuge und Dokumentdetails
Sofortige Reaktion
Die ersten 10 Minuten
Sichern Sie das genaue Ereignis, bevor Sie entscheiden, ob es sicher, ein technischer Fehler oder eine Kontokompromittierung ist.
Datenschutz der Checkliste: Auswahlen bleiben in dieser Browsersitzung. Sie sind kein Incident-Beweis.
Verfügbare Beweise kennen
Microsoft 365 Business Standard kann aktuelle Anmeldungen im Portal untersuchen. Aufbewahrung und erweiterte Risikofunktionen hängen jedoch von der Entra-Lizenz ab. Ein fehlendes Premium-Signal beweist keine Sicherheit.
| Funktion | Business Standard | Praktische Grenze | Microsoft-Quelle |
|---|---|---|---|
| Anmeldeprotokolle im Entra-Portal | Verfügbar | Aktuelle interaktive und nicht interaktive Benutzeranmeldungen anzeigen, filtern und herunterladen. | Aktivitätsprotokolle |
| Integrierte Aufbewahrung | 7 Tage | Entra ID Free speichert 7 Tage, P1 und P2 30 Tage. Ein Upgrade stellt ältere Daten nicht wieder her. | Aufbewahrung |
| CSV- und JSON-Export | Verfügbar | Export ist in allen Editionen verfügbar. Zuerst filtern; eine Datei enthält maximal 100.000 Datensätze und verwendet UTC. | Protokolle herunterladen |
| Microsoft Graph und PowerShell | P1 oder P2 | Programmgesteuerter Zugriff erfordert Entra ID P1 oder P2 und AuditLog.Read.All. | signIn-Ressource |
| Riskante Anmeldungen und Benutzer | Eingeschränkt | Free und P1 zeigen begrenzte Berichte; P2 oder Entra Suite bietet vollständige Details und Behebung. Riskante Anmeldungen bleiben bei Free 7 Tage, bei P1 30 Tage und bei P2 90 Tage erhalten. | Risikoaufbewahrung |
| Sicher oder kompromittiert bestätigen, Risiko verwerfen | P2 oder Entra Suite | Eine echte Kompromittierung niemals nur zum Schließen der Warnung verwerfen. | Risiken beheben |
| Anmeldediagnose | Verfügbar | Hilfreich für fehlgeschlagene oder unterbrochene Anmeldungen. Erklärt technische Probleme, ersetzt aber keine Sicherheitsuntersuchung. | Anmeldediagnose |
| Conditional Access | Zusatzlizenz | Standardrichtlinien benötigen P1. Benutzer- und Anmelderisikobedingungen benötigen P2. | Conditional Access |
| Langzeitarchivierung | Azure-Abhängigkeit | Azure-Abonnement, Ziel und Berechtigungen sind erforderlich. Speicherung und Erfassung können Kosten verursachen. | Diagnoseeinstellungen |
Least-Privilege-Aktionsmatrix
| Aktion | Minimale Rolle | API-Berechtigung | Grenze |
|---|---|---|---|
| Protokolle anzeigen, filtern und exportieren | Reports Reader | Keine für das Portal | Alle Editionen; Aufbewahrung gilt weiterhin. |
Mit Graph oder Get-MgAuditLogSignIn lesen | Reports Reader oder eine andere unterstützte Leserolle | AuditLog.Read.All | Erfordert P1 oder P2. |
| Conditional-Access-Details über Graph lesen | Unterstützte Rolle mit Richtlinien-Lesezugriff | Policy.Read.ConditionalAccess oder Policy.Read.All plus AuditLog.Read.All | Richtlinienscope nur bei Bedarf anfordern. |
| Vollständige Identity-Protection-Berichte anzeigen | Security Reader | IdentityRiskEvent.Read.All oder IdentityRiskyUser.Read.All | Vollständige Details benötigen P2 oder Entra Suite. |
| Risiko verwerfen oder Kompromittierung bestätigen | Portal: Security Operator. Graph: Security Administrator. | IdentityRiskyUser.ReadWrite.All nur für genehmigte Automatisierung | Grund vor Änderung des Risikostatus dokumentieren. |
| Anmeldediagnose aus dem Ereignis starten | Reports Reader | Keine | Der Weg Diagnose und Problembehandlung nennt Billing Administrator als minimale Rolle. |
| Diagnoseeinstellungen konfigurieren | Security Administrator | Zusätzliche Azure-Zielberechtigungen | Kann Azure-Kosten erzeugen. |
| Benutzer deaktivieren, Kennwort zurücksetzen oder Sitzungen widerrufen | Rollenmatrix der Haupt-SOP verwenden | Scopes der Haupt-SOP verwenden | Eindämmung gehört zur SOP Kompromittiertes Konto. |
Das zu prüfende Signal benennen
Beginnen Sie mit dem ursprünglichen Signal. Eine verdächtige Anmeldung ist eine zu beantwortende Frage und kein automatischer Kompromittierungsnachweis.
Benutzermeldung
"Das war ich nicht", unerwartete MFA-Anfrage oder unbekannte Anwendung, Ort oder Gerät.
Microsoft-Risikosignal
Riskante Anmeldung, ungewöhnliche Eigenschaften, atypische Reise, bösartige IP, verdächtiger Browser, Kennwortspray oder anomales Token.
Betriebswarnung
Erfolgreiche Legacy-Anmeldung, unplausibler Gerätekontext, ungewöhnliche Anwendung oder dieselbe Quelle bei mehreren Benutzern.
Supportanfrage
Eine fehlgeschlagene oder unterbrochene Anmeldung soll erklärt werden. Ohne weitere Beweise zunächst als Problembehandlung behandeln.
Was ist zu tun?
Abgeschlossen, wenn
- Das ursprüngliche Signal ist gesichert.
- Identität und UTC-Zeitfenster sind bekannt.
- Privilegien und geschäftliche Sensitivität sind dokumentiert.
Ereignis vor dem Handeln klassifizieren
Beantworten Sie wer, wie und was. Entscheiden Sie danach, ob das Ereignis sicher, ein technisches Problem, verdächtig oder Teil eines breiteren Angriffs ist.
Was ist zu tun?
Abgeschlossen, wenn
- Anmeldetyp und Ergebnis sind verstanden.
- Wer, wie und was sind erfasst.
- Antwort oder Nichterreichbarkeit des Benutzers ist dokumentiert.
- Eine erste Priorität ist zugewiesen.
Nur bei entsprechender Entscheidung eindämmen
Diese SOP entscheidet, ob Eindämmung nötig ist. Die SOP Kompromittiertes Konto verwaltet Deaktivierung, Sitzungswiderruf, Kennwort, MFA und Persistenz.
Kompromittiertes KontoSofort öffnen, wenn der Benutzer ein erfolgreiches Ereignis bestreitet, ein verdächtiges Token existiert oder glaubhaft verdächtige erfolgreiche Aktivität einer sensiblen Identität ungeklärt bleibt.| Befund | Entscheidung | Nächste Aktion |
|---|---|---|
| Benutzer erkennt das Ereignis und der Kontext ist konsistent | Nicht eindämmen | Untersuchung abschließen und Sicherheit begründen. |
| Erwartetes fehlgeschlagenes oder unterbrochenes Ereignis ohne verdächtige Folgeaktivität | Problem beheben | Anmeldediagnose nutzen und Authentifizierungsproblem korrigieren. |
| Benutzer bestreitet erfolgreiches Ereignis oder verdächtige Sitzung besteht | Jetzt eindämmen | Nach Sicherung minimaler flüchtiger Beweise die Haupt-SOP öffnen. |
| Beweise unvollständig oder Benutzer nicht erreichbar | Ungeklärt | Beweise sichern, einen Verantwortlichen und den nächsten Prüfzeitpunkt festlegen. Glaubhaft verdächtige erfolgreiche Aktivität einer sensiblen Identität erfordert sofortige Prüfung durch den Incident Owner und angemessene Eindämmung; Unklarheit allein beweist keine Kompromittierung. |
| Dasselbe Muster betrifft mehrere Identitäten | Breiter Incident | Die Untersuchung auf weitere angegriffene Identitäten ausweiten. Konten mit bestätigten oder glaubhaften Hinweisen auf Kompromittierung eindämmen; fehlgeschlagene Kennwortspray-Versuche allein rechtfertigen keine Sperre aller Zielbenutzer. |
Vorher sichern
Abgeschlossen, wenn
- Entscheidung und Grund sind dokumentiert.
- Minimale flüchtige Beweise sind gesichert.
- Falls nötig, hat die Haupt-SOP eine Incident-ID und einen Owner.
Anmeldung Schritt für Schritt untersuchen
Beginnen Sie im Portal. Dort lässt sich das Ereignis schnell vergleichen und exportieren. Graph nur mit passender Lizenz und bei echtem Mehrwert verwenden.
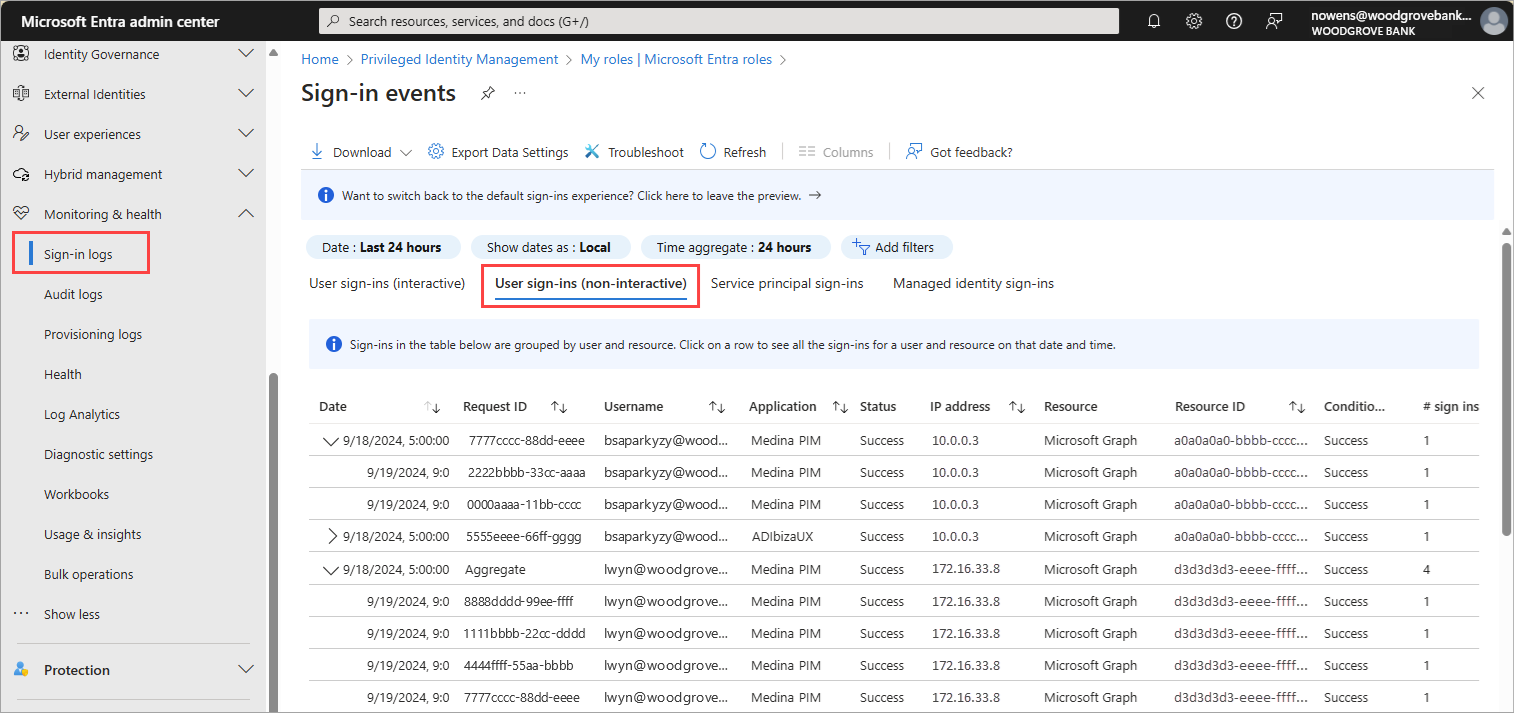
Microsoft Entra Admin Center → Entra ID → Überwachung und Integrität → Anmeldeprotokolle → Filter hinzufügen → Benutzer → UPN eingeben → Datum → UTC-Zeitfenster setzen
1. Interaktive und nicht interaktive Protokolle exportieren
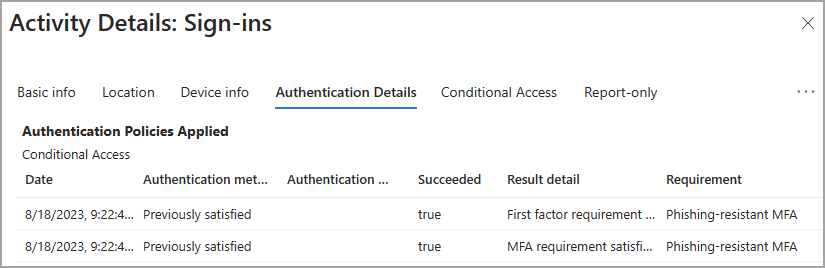
2. Ein Ereignis immer in derselben Reihenfolge lesen
Grundlegende Informationen
Ergebnis, Fehlercode, Anwendung, Ressource, Client, Request ID und Correlation ID.
Standort und Gerät
IP, Land, Device ID, Betriebssystem, Browser und Konformität. Standort ist nur eine Schätzung.
Authentifizierungsdetails
Methoden, Reihenfolge, Anforderung, Ergebnis und Kontrolle, die MFA erfüllt hat.
Conditional Access
Angewendete und Report-only-Richtlinien, Ergebnis und Kontrollen. Erfolg bedeutet nicht, dass jede gelistete Richtlinie angewendet wurde.
Risiko und Token
Risikostufe, Risikodetail, Anmeldetyp, Sitzung und Tokenkennungen, sofern vorhanden.
3. Vergleichen, nicht anhand eines Feldes urteilen
Optionale schreibgeschützte PowerShell-Abfrage
Nur mit Entra ID P1 oder P2 verwenden. Der minimale delegierte Scope ist AuditLog.Read.All. Das Cmdlet gehört zum Modul Microsoft.Graph.Reports.
# Read-only example. Requires Entra ID P1/P2 and an authorized reader role.
$ErrorActionPreference = 'Stop'
Import-Module Microsoft.Graph.Reports
$tenantId = [guid](Read-Host 'Tenant ID (GUID)')
if ($tenantId -eq [guid]::Empty) { throw 'A tenant ID is required.' }
$upn = (Read-Host 'Exact user principal name').Trim()
if (-not $upn -or $upn.Contains("'")) { throw 'Enter a valid user principal name.' }
$startInput = Read-Host 'Start, with UTC offset (e.g. 2026-09-15T08:00:00Z)'
$endInput = Read-Host 'End, with UTC offset (e.g. 2026-09-15T10:00:00Z)'
if ($startInput -notmatch 'T.*(Z|[+-][0-9]{2}:[0-9]{2})$' -or $endInput -notmatch 'T.*(Z|[+-][0-9]{2}:[0-9]{2})$') {
  throw 'Both timestamps must include Z or an explicit UTC offset.'
}
$startUtc = [datetimeoffset]::Parse($startInput, [cultureinfo]::InvariantCulture)
$endUtc = [datetimeoffset]::Parse($endInput, [cultureinfo]::InvariantCulture)
if ($endUtc -le $startUtc) { throw 'End must be after start.' }
$start = $startUtc.UtcDateTime.ToString("yyyy-MM-ddTHH:mm:ss.fffffffZ", [cultureinfo]::InvariantCulture)
$end = $endUtc.UtcDateTime.ToString("yyyy-MM-ddTHH:mm:ss.fffffffZ", [cultureinfo]::InvariantCulture)

$connected = $false
try {
  Connect-MgGraph -TenantId $tenantId -ContextScope Process -Scopes 'AuditLog.Read.All'
  $connected = $true
  if ([guid](Get-MgContext).TenantId -ne $tenantId) { throw 'Wrong tenant context.' }
  $filter = "userPrincipalName eq '$upn' and createdDateTime ge $start and createdDateTime lt $end"
  Get-MgAuditLogSignIn -Filter $filter -All |
    Select-Object Id,CreatedDateTime,UserPrincipalName,IsInteractive,
      AppDisplayName,ResourceDisplayName,IpAddress,ClientAppUsed,
      ConditionalAccessStatus,CorrelationId,
      @{Name='ErrorCode';Expression={$_.Status.ErrorCode}}
  # This selected-field view does not preserve the full event. Keep original exports.
} finally {
  if ($connected) { Disconnect-MgGraph }
}
Abdeckung: Dieses Microsoft-Graph-v1.0-Beispiel zeigt interaktive Anmeldungen, nicht alle Ereignistypen. Separate Portalexporte für interaktive und nicht interaktive Anmeldungen sichern. Fehlende Conditional-Access-Details können an Berechtigungen liegen. Explizite UTC-Offsets, einen begrenzten Zeitraum und den richtigen Tenant verwenden. Quellengeprüftes Beispiel, nicht in einem Kundentenant ausgeführt.
Der Endpunkt liefert die neuesten Ereignisse zuerst, unterstützt OData-Filter und hat eine maximale Seitengröße von 1.000.
Abgeschlossen, wenn
- Interaktive und nicht interaktive Exporte sind separat gesichert.
- Alle relevanten Registerkarten des Ereignisses wurden geprüft.
- Das Ereignis wurde mit Basisverhalten und verwandter Tenant-Aktivität verglichen.
- Einschränkungen und fehlende Daten sind dokumentiert.
Ein klares Ergebnis dokumentieren
Das Ergebnis muss Beweise und nächste Aktion erklären. Risiko nicht nur zum Entfernen einer Warnung verwerfen.
Diese Ergebnisse beziehen sich auf das untersuchte Ereignis und Zeitfenster. Sie bestätigen nicht die Sicherheit jeder Sitzung oder des gesamten Kontos. Erfassungslücken bleiben ausdrücklich dokumentiert.
Beweise reichen nicht aus
Der Benutzer ist nicht erreichbar, Protokolle sind abgelaufen oder Signale widersprechen sich.
Aktion:Den Fall offen halten. Fehlende Beweise, Verantwortlichen und nächsten Prüfzeitpunkt dokumentieren. Vorläufige Eindämmung anhand glaubhafter Aktivität und betrieblicher Auswirkungen entscheiden; das Konto nicht allein zum Ticketabschluss als sicher oder kompromittiert einstufen.
Erkannt und konsistent
Der Benutzer bestätigt das Ereignis und Gerät, Anwendung, Authentifizierung und verwandte Aktivität sind konsistent.
Aktion:Begründung dokumentieren. Bei einem falschen Identity-Protection-Signal die genehmigte Sicher- oder Verwerfen-Aktion mit Begründung verwenden.
Erwartet, aber fehlgeschlagen
Der Benutzer erkennt den Versuch, er ist fehlgeschlagen oder unterbrochen und es gibt keine verdächtige erfolgreiche Folgeaktivität.
Aktion:Anmeldediagnose verwenden, MFA, Conditional Access, Client oder Anwendung korrigieren und eine geschützte Anmeldung validieren.
Mögliche Kontokompromittierung
Der Benutzer bestreitet ein erfolgreiches Ereignis, eine verdächtige Sitzung besteht oder Beweise zeigen Angreiferzugriff.
Aktion:Jetzt eskalieren und die SOP Kompromittiertes Konto für verhältnismäßige Eindämmung und Bereinigung verwenden. Eine Kompromittierung nur bei ausreichenden Beweisen als bestätigt einstufen.
Mehr als eine Identität
Ein zusammenhängendes verdächtiges Muster betrifft mehrere Benutzer, etwa Kennwortspray oder bekannte schädliche Infrastruktur. Eine gemeinsame IP oder Anwendung allein kann normal sein und reicht nicht aus.
Aktion:Die Untersuchung auf weitere angegriffene Identitäten ausweiten. Konten mit bestätigten oder glaubhaften Hinweisen auf Kompromittierung eindämmen; fehlgeschlagene Kennwortspray-Versuche allein rechtfertigen keine Sperre aller Zielbenutzer.
Was ist zu tun?
Abgeschlossen, wenn
- Ergebnis, Sicherheit und Grund sind dokumentiert.
- Der Risikostatus ist korrekt.
- Der nächste Datensatz ist verknüpft.
Das nächste Ereignis leichter verhindern und erklären
Jede erkannte Lücke in eine kleine, verantwortete Verbesserung umwandeln.
Authentifizierung
Phishing-resistente MFA für Administratoren und wertvolle Benutzer bereitstellen.
Conditional Access
Legacy-Authentifizierung blockieren, Änderungen im Report-only-Modus testen und mit P2 Benutzer- und Anmelderisiko trennen.
Aufbewahrung
Entra-Protokolle über Diagnoseeinstellungen exportieren, bevor die integrierte Aufbewahrung abläuft.
Erkennung
Warnungen für hohes Risiko, verdächtige Anwendungen, Legacy-Authentifizierung, ungewöhnliche Token und Muster über mehrere Benutzer testen.
Was ist zu tun?
Abgeschlossen, wenn
- Jede Lücke hat Owner und Fälligkeitsdatum.
- Richtlinienänderungen haben Test und Rollback.
- Protokollierung und Warnungszustellung sind validiert.
Eine reproduzierbare Entscheidung sichern
Ein Screenshot liefert Kontext. Originalexport, Kennungen, Filter und Begründung machen die Entscheidung wiederholbar.
Was sichern?
Kopierbare Beweisnotiz
FALL- / WARNUNGS-ID:
TENANT:
UPN:
SIGNAL UND QUELLE:
UTC-ZEITFENSTER UND FILTER:
EREIGNISZEIT / ERGEBNIS / FEHLER:
REQUEST ID / CORRELATION ID:
ANWENDUNG / RESSOURCE / CLIENT:
IP / STANDORT / GERÄT / USER AGENT:
AUTHENTIFIZIERUNGSDETAILS:
CONDITIONAL ACCESS:
RISIKODETAILS:
BENUTZERBESTÄTIGUNG UND KANAL:
VERWANDTE TENANT-AKTIVITÄT:
DATEINAMEN DER ORIGINALEXPORTE:
SHA-256-HASHES DER ORIGINALEXPORTE:
DATEN- ODER LIZENZGRENZEN:
ENTSCHEIDUNG: SICHER | PROBLEMBEHANDLUNG | UNGEKLÄRT | VERDÄCHTIG | BREITER ANGRIFF
SICHERHEIT UND GRUND:
FOLGEDATENSATZ / OWNER / UTC-ZEIT:
Für einen JSON-Export kann die lokale Beweisanalyse den Hash berechnen und gelieferte Datensätze ohne Upload zusammenfassen. Zählungen sind kein Sicherheitsurteil. Diese ausführliche Notiz intern aufbewahren und Identitäten vor einer externen Anfrage schwärzen.
Optionaler Befehl für Exportintegrität
Get-FileHash -LiteralPath "<original-export.csv>" -Algorithm SHA256Dateiname, Algorithmus und Hash im Fall dokumentieren. Später erneut berechnen, um Änderungen am Original zu erkennen. Get-FileHash-Dokumentation.
Abgeschlossen, wenn
- Ein anderer Administrator findet dasselbe Ereignis.
- Originalexporte und Filter sind gesichert.
- Die Schlussfolgerung nennt Beweise und Grenzen.
- Der Folgedatensatz ist verknüpft.
Entscheidung klar verantworten
Eine Person verantwortet Untersuchung und Schlussfolgerung. Spezialisten kommen nur hinzu, wenn ihre Systeme oder Befugnisse benötigt werden.
Investigation Owner
Sichert das Ereignis, führt die Checkliste aus, dokumentiert die Entscheidung und verknüpft den Folgedatensatz.
Identity Owner
Erklärt Authentifizierung, Conditional Access, Risiko, Rollen und Kontostatus.
Application Owner
Bestätigt erwartete Anwendung, Ressource, Client und Zugriffsverhalten.
Security oder Incident Owner
Übernimmt bei Kompromittierung, mehreren Benutzern, Tokendiebstahl oder breiter Angreiferaktivität.
Endpoint Owner
Untersucht das Gerät bei Malware, Tokendiebstahl, nicht verwaltetem Zugriff oder ungewöhnlichem User Agent.
Business, Privacy oder Legal
Behandelt regulierte Daten, Betrug, kritische Benutzer und externe Benachrichtigungen.
Sofort eskalieren bei
Abschluss-Gate
Abgeschlossen, wenn
- Der Investigation Owner genehmigt die Schlussfolgerung.
- Jede Eskalation und Folgeaktion hat einen Owner.
- Bei vermuteter Kompromittierung bleibt die Haupt-SOP bis zu ihrem Abschluss offen.